En Compañía Ofimática FM4 S.L. sabemos que la infraestructura informática es esencial para el funcionamiento de cualquier empresa. Una avería en un servidor, un fallo de red, la pérdida de información o un ciberataque pueden provocar interrupciones, pérdidas económicas y riesgos para la continuidad del negocio.
Por eso, con 15 años de experiencia en el sector informático, ofrecemos un servicio integral de mantenimiento informático para empresas en Huelva y provincia, basado en la prevención, la seguridad y la atención personalizada.
Actuamos como tu departamento informático externo, proporcionando soluciones profesionales de administración de servidores, mantenimiento de equipos, gestión de redes, copias de seguridad, monitorización de sistemas y ciberseguridad.
Nuestra filosofía es anticiparnos a las incidencias, no limitarnos a resolverlas cuando aparecen. Mediante el mantenimiento preventivo, la supervisión tecnológica y el soporte técnico especializado, trabajamos para detectar posibles problemas antes de que afecten a la actividad de tu empresa.
Contamos con un equipo técnico que ofrece asistencia informática remota y presencial en Huelva y provincia, adaptándose a las necesidades de cada organización.
Además, nuestras certificaciones ISO/IEC 27001 y ENS de categoría MEDIA, dentro de sus respectivos alcances, respaldan nuestro compromiso con la seguridad de la información y la mejora continua de nuestros servicios.
En FM4 cuidamos de tu infraestructura informática para que tú puedas centrarte en lo más importante: hacer crecer tu negocio.
Soporte preventivo y correctivo presencial en Huelva y remoto para optimizar ordenadores, periféricos y redes locales.
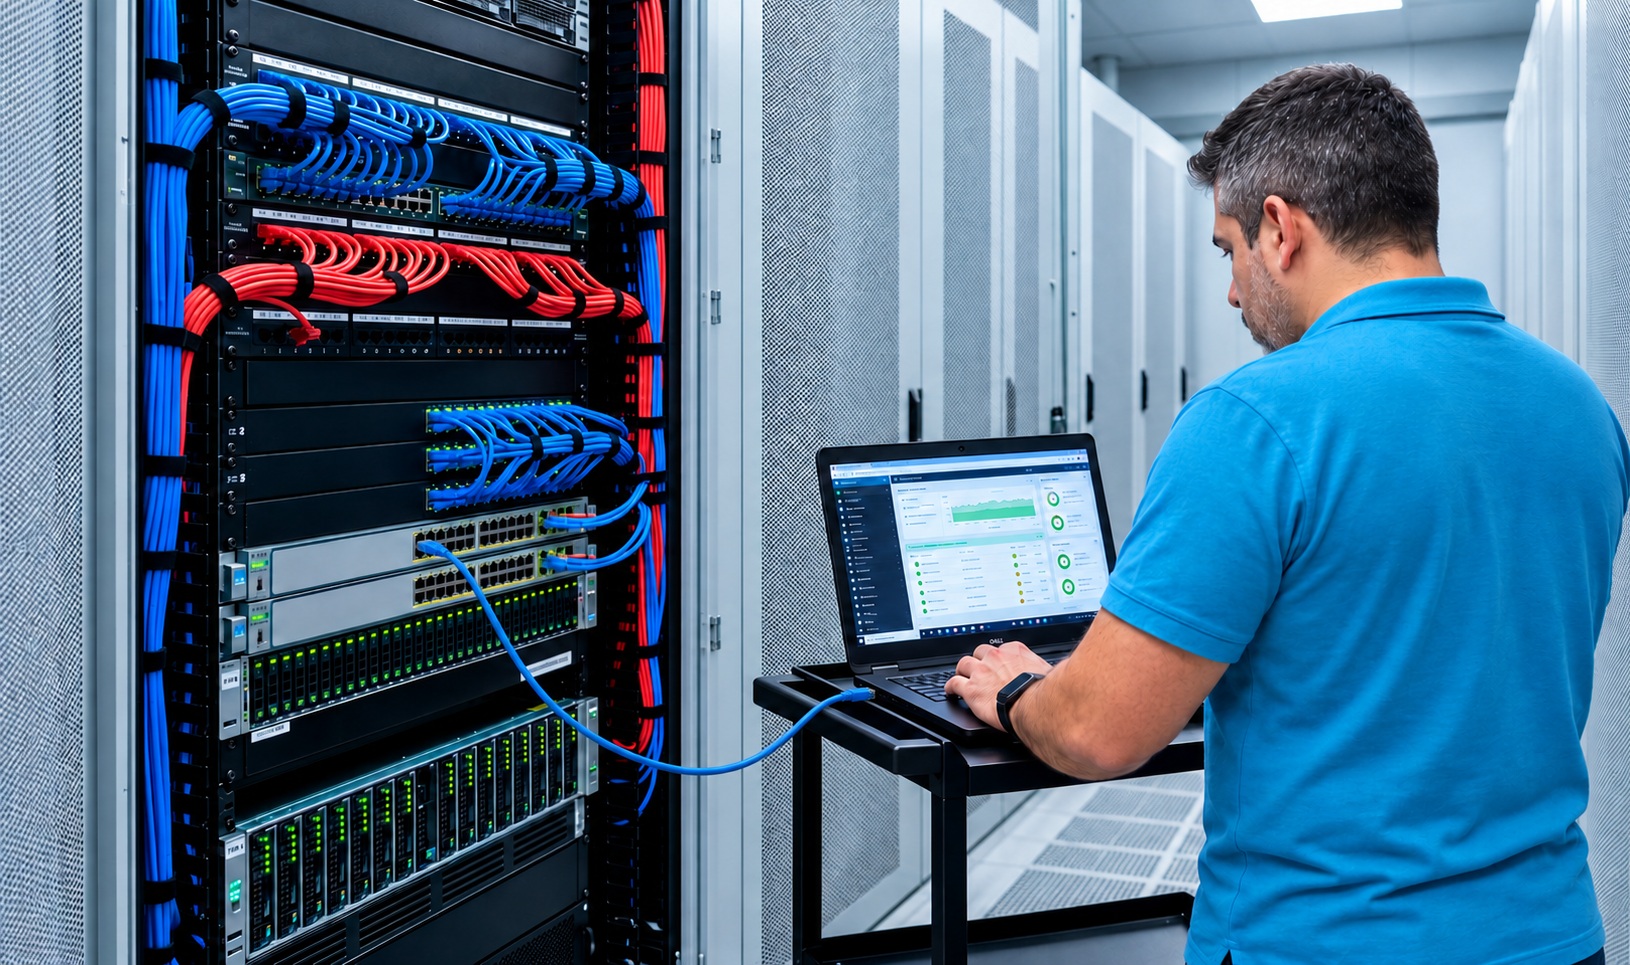
En FM4 diseñamos, configuramos y administramos servidores y redes informáticas para empresas en Huelva y provincia, ofreciendo soluciones adaptadas a las necesidades de cada organización.
Somos especialistas en servidores físicos y virtualizados, infraestructuras cloud, redes empresariales, cableado estructurado y conexiones VPN seguras, garantizando una infraestructura tecnológica estable, eficiente y preparada para el crecimiento de tu negocio.
Nuestro objetivo es optimizar el rendimiento de tus sistemas, reforzar la seguridad de las comunicaciones y garantizar una conectividad fiable, facilitando el trabajo diario y reduciendo el riesgo de interrupciones en tu empresa.
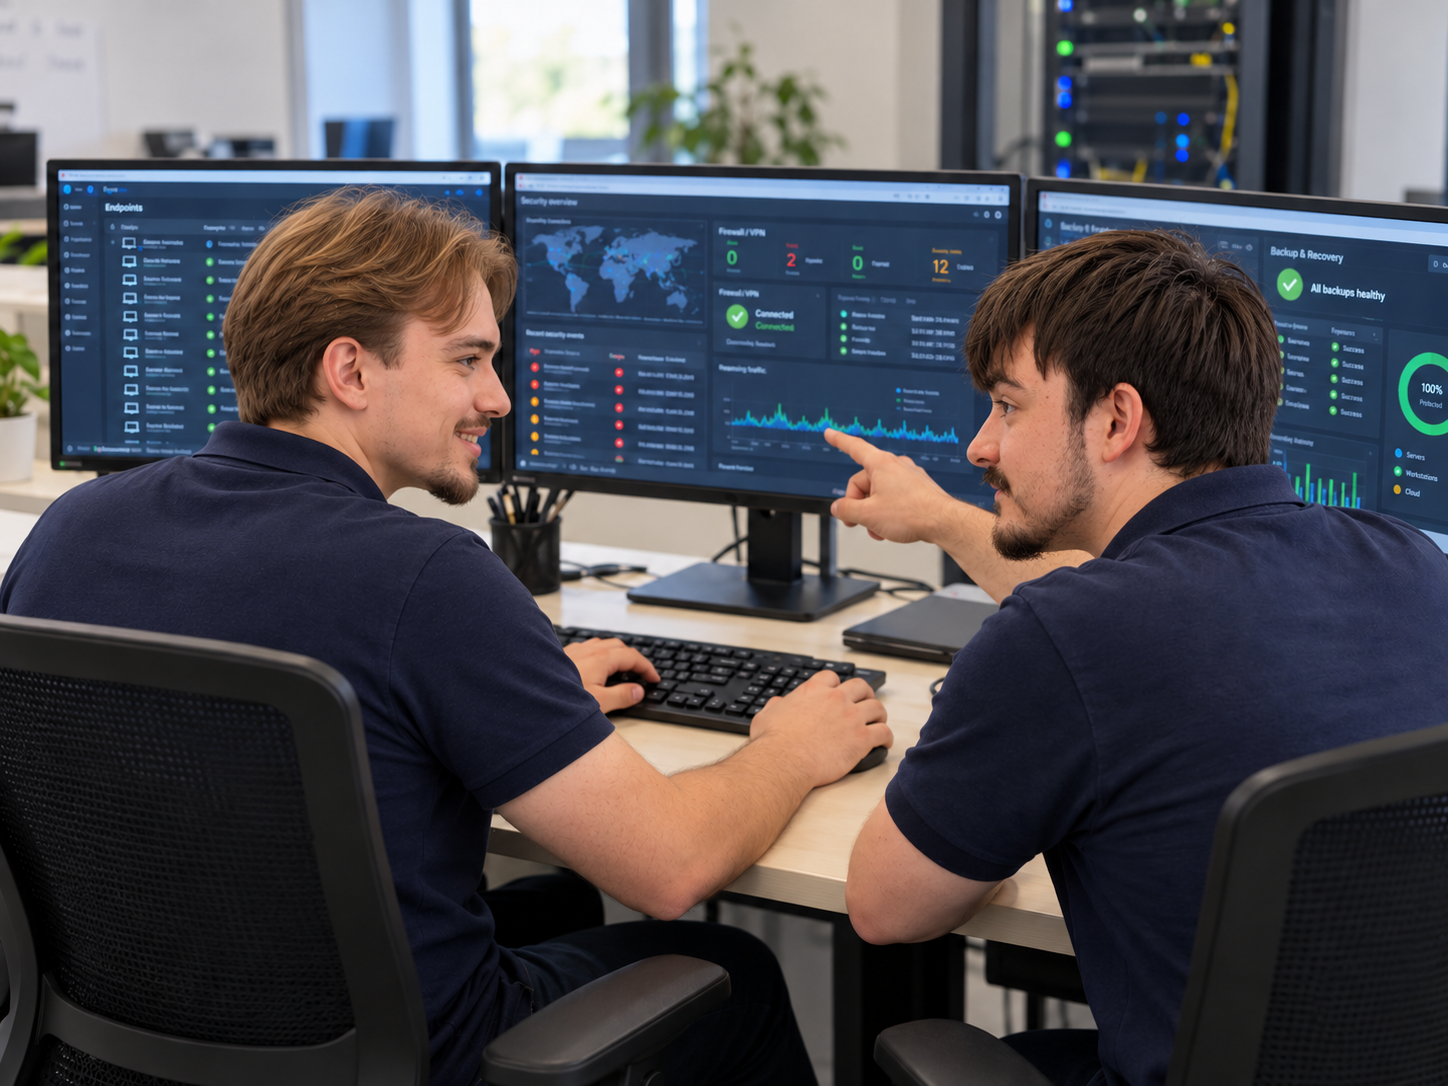
En FM4 ofrecemos soluciones de ciberseguridad para empresas en Huelva y provincia, orientadas a proteger sus sistemas informáticos, redes e información confidencial frente a ciberataques, accesos no autorizados y pérdidas de datos.
Implementamos antivirus de nueva generación, cortafuegos (firewalls), sistemas de protección frente a ransomware, copias de seguridad automatizadas y medidas de seguridad perimetral. Además, realizamos análisis de vulnerabilidades y revisiones de seguridad para identificar riesgos y reforzar la protección de tu infraestructura tecnológica.
Nuestro objetivo es prevenir amenazas, minimizar riesgos y mejorar la continuidad de tu negocio, ofreciendo soluciones de seguridad adaptadas a las necesidades de cada empresa y respaldadas por nuestra experiencia y certificaciones ISO/IEC 27001 y ENS de categoría MEDIA, dentro de sus respectivos alcances.
En FM4 ayudamos a las empresas de Huelva a optimizar sus costes tecnológicos mediante soluciones de mantenimiento informático y renting de equipos adaptadas a sus necesidades.
Con nuestros servicios de renting tecnológico y mantenimiento informático, puedes disponer de equipos actualizados, soporte técnico especializado y una planificación económica más previsible, evitando grandes desembolsos iniciales y reduciendo el impacto de gastos imprevistos.
¿Qué ventajas ofrecemos a tu empresa?
Mayor previsibilidad de costes: Planifica tu presupuesto tecnológico mediante cuotas periódicas y servicios adaptados a las necesidades de tu negocio.
Menor inversión inicial: Accede a ordenadores, servidores y equipamiento informático mediante opciones de renting, sin necesidad de asumir su compra.
Mantenimiento preventivo: Reducimos el riesgo de averías inesperadas y gastos extraordinarios mediante la supervisión y el mantenimiento de tus sistemas.
Renovación tecnológica flexible: Facilitamos la actualización de tus equipos para mantener una infraestructura informática moderna, eficiente y adaptada al crecimiento de tu empresa.
Nuestro objetivo es que la tecnología sea una inversión estratégica y no una fuente de gastos imprevistos, ayudándote a mejorar la productividad y mantener el control de tus recursos económicos.
Cada minuto de inactividad informática puede suponer pérdidas económicas, retrasos en los procesos y una disminución de la productividad. Un servidor que deja de funcionar, una red inestable o un fallo en los equipos puede afectar directamente al trabajo diario de tu empresa.
En FM4 ofrecemos servicios de mantenimiento informático preventivo y monitorización de sistemas en Huelva y provincia, orientados a detectar posibles incidencias antes de que se conviertan en problemas críticos.
¿Cómo ayudamos a garantizar la continuidad de tu negocio?
Prevención de incidencias: Supervisamos el estado de servidores, equipos y redes para identificar anomalías y reducir el riesgo de averías inesperadas.
Mantenimiento planificado: Realizamos actualizaciones, revisiones y tareas preventivas de forma coordinada para minimizar las interrupciones durante la jornada laboral.
Soporte técnico especializado: Ofrecemos asistencia informática remota y presencial para diagnosticar y resolver incidencias con agilidad.
Mayor productividad: Una infraestructura informática estable y correctamente mantenida permite que tus empleados trabajen con mayor fluidez y menos interrupciones.
Nuestro compromiso es minimizar los tiempos de inactividad, proteger la continuidad de tus operaciones y conseguir que la tecnología trabaje a favor de tu empresa, no al contrario.
La información es uno de los activos más valiosos de cualquier empresa. Los datos de clientes, documentos confidenciales, información financiera y archivos corporativos necesitan una protección adecuada frente a ciberataques, accesos no autorizados y pérdidas accidentales.
En FM4 ofrecemos soluciones de ciberseguridad y protección de datos para empresas en Huelva y provincia, ayudando a reducir los riesgos tecnológicos y reforzar la seguridad de sus sistemas informáticos.
¿Cómo protegemos la información y la continuidad de tu negocio?
Ciberseguridad avanzada: Implementamos soluciones de protección para equipos, servidores y redes, incluyendo cortafuegos, sistemas de detección de amenazas y medidas de seguridad adaptadas a cada infraestructura.
Copias de seguridad y recuperación de datos: Diseñamos estrategias de respaldo y recuperación de información para reducir el impacto de fallos técnicos, pérdidas accidentales y ataques de ransomware.
Protección de información confidencial: Aplicamos medidas técnicas y organizativas orientadas a proteger los datos empresariales y facilitar el cumplimiento de los requisitos de seguridad relacionados con el RGPD.
Supervisión y mantenimiento preventivo: Revisamos y mantenemos los sistemas de seguridad para detectar vulnerabilidades, aplicar actualizaciones y reducir la exposición a amenazas.
Seguridad respaldada por certificaciones: Contamos con certificación ISO/IEC 27001 y certificación ENS de categoría MEDIA, dentro de sus respectivos alcances, que acreditan nuestro compromiso con la gestión de la seguridad de la información.
Nuestro objetivo es que puedas dirigir tu empresa con mayor tranquilidad, sabiendo que cuentas con un equipo especializado que trabaja para proteger tus sistemas, reducir riesgos y garantizar la continuidad de tu actividad.
En FM4 combinamos experiencia, prevención y seguridad certificada para que la tecnología de tu negocio esté en buenas manos.
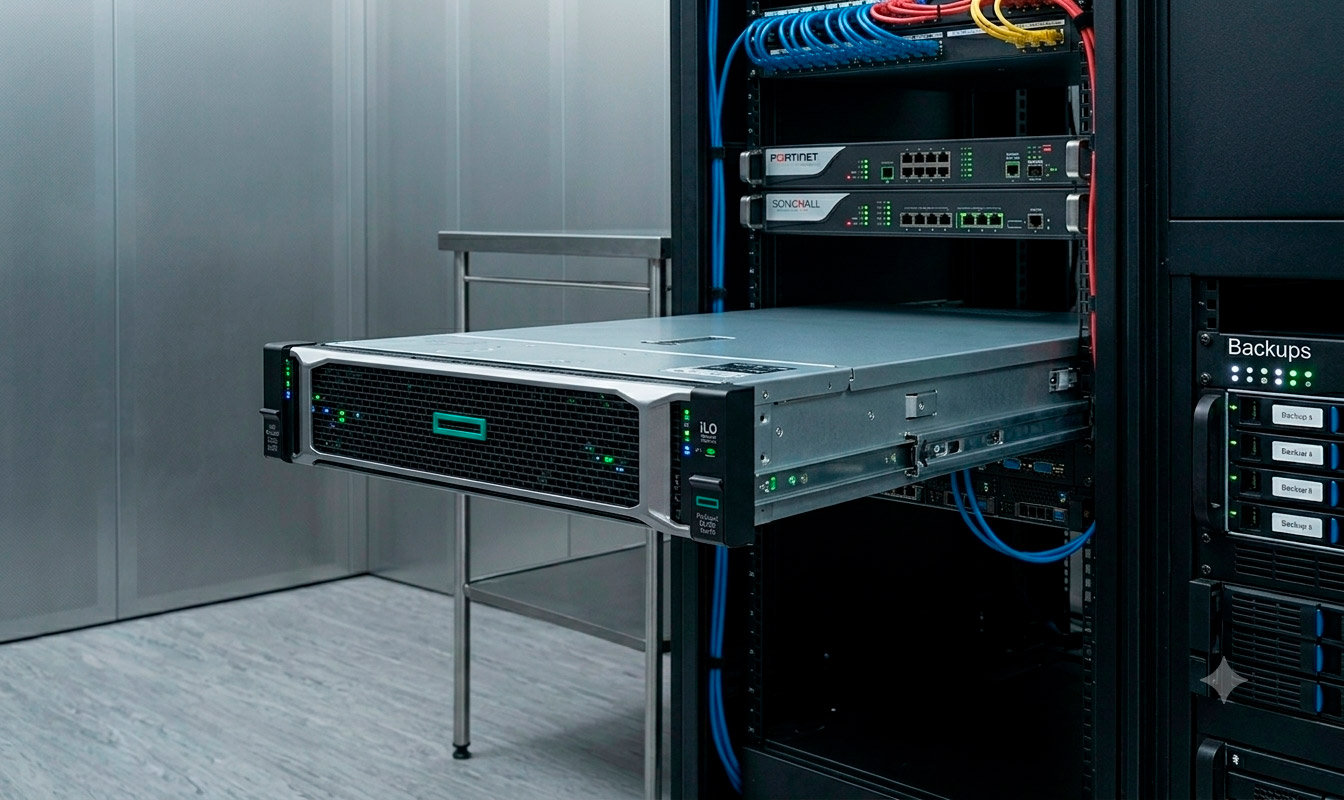
Realizamos un análisis inicial de la infraestructura informática de tu empresa en Huelva y provincia, evaluando el estado de los equipos, servidores, redes, sistemas de seguridad y copias de respaldo.
Nuestro equipo técnico identifica posibles vulnerabilidades, riesgos de seguridad y oportunidades de mejora, permitiéndonos diseñar un plan de mantenimiento informático adaptado a las necesidades de tu negocio.
Conocer el estado de tus sistemas es el primer paso para prevenir incidencias, reforzar la seguridad y mejorar el rendimiento de tu infraestructura tecnológica.
Implementamos las mejoras necesarias para optimizar el rendimiento, reforzar la seguridad y garantizar el correcto funcionamiento de tu infraestructura informática.
Configuramos equipos y servidores, protegemos los accesos, implantamos soluciones de ciberseguridad y establecemos sistemas de copias de seguridad adaptados a las necesidades de tu empresa.
Planificamos cada intervención para minimizar las interrupciones y asegurar una integración eficiente y segura, dejando tus sistemas preparados para afrontar las necesidades actuales y futuras de tu negocio.
Supervisamos el estado de tus servidores, equipos, redes y sistemas informáticos mediante herramientas de monitorización que nos permiten detectar anomalías, anticiparnos a posibles incidencias y reducir el riesgo de interrupciones.
Ofrecemos soporte informático especializado, tanto remoto como presencial en Huelva y provincia, priorizando las incidencias críticas y actuando con agilidad según los tiempos de respuesta establecidos en cada contrato de mantenimiento.
Nuestro objetivo es mantener tu infraestructura informática segura, estable y operativa, minimizando los tiempos de inactividad y garantizando una atención técnica cercana y eficaz.
Empresas Mantenida
Respuesta de Incidencias
Resueltas en Primera Visita
En FM4 te ayudamos a identificar riesgos, prevenir incidencias y mejorar el rendimiento de la infraestructura informática de tu empresa.Nuestro equipo de especialistas analiza tus necesidades en servidores, redes, ciberseguridad y mantenimiento informático para ofrecerte soluciones personalizadas que refuercen la seguridad, optimicen los recursos y reduzcan los tiempos de inactividad.Contacta con nosotros y descubre cómo podemos ayudarte a mantener tu empresa protegida, conectada y preparada para seguir creciendo.
Un servicio de soporte técnico y mantenimiento informático integral para empresas representa la columna vertebral operativa de cualquier organización en la era digital actual. Lejos de ser un simple servicio reactivo de reparación de ordenadores dañados o asistencia puntual ante incidencias técnicas básicas, el mantenimiento informático profesional se define como una estrategia proactiva, estructurada y continua. Su principal objetivo es garantizar la máxima disponibilidad, seguridad, rendimiento y estabilidad de toda la infraestructura tecnológica de una empresa, adaptándose al mismo tiempo a las necesidades particulares de su sector de actividad.
En el dinámico tejido empresarial actual, donde prácticamente todos los procesos clave (desde la facturación y la contabilidad hasta la gestión de clientes, la logística, las comunicaciones y el almacenamiento de datos) dependen directamente de sistemas digitales, una caída o degradación del servicio informático se traduce de inmediato en pérdidas económicas directas, parálisis operativa y un impacto negativo en la reputación de la marca. Por ello, delegar la administración y el soporte de estos sistemas en un socio tecnológico externo y especializado no es un gasto, sino una inversión de alta rentabilidad y un seguro de vida para la continuidad del negocio.
Para comprender a fondo el alcance de este servicio, es necesario desglosar los tres tipos principales de mantenimiento informático que componen una solución integral: el preventivo, el correctivo y el proactivo o evolutivo.
El mantenimiento preventivo constituye el núcleo de una gestión tecnológica eficiente. En lugar de esperar a que un sistema falle y provoque una parada del negocio, el enfoque preventivo se centra en la anticipación. Esto se logra mediante tareas programadas de limpieza de software, optimización del sistema operativo, desfragmentación y análisis de integridad de unidades de almacenamiento, eliminación de archivos basura y la verificación del correcto funcionamiento del hardware. Además, abarca la instalación periódica de parches de seguridad y actualizaciones del sistema. Las vulnerabilidades de seguridad no parcheadas son la puerta de entrada para la inmensa mayoría de los ciberataques y malware que afectan a las organizaciones. Gracias a herramientas avanzadas de monitorización y gestión remota (RMM), nuestro equipo supervisa constantemente el estado de salud de los servidores, almacenamiento en red (NAS), switches, routers y puestos de trabajo de los empleados, detectando indicadores de fallo (como un incremento anómalo en la temperatura de una CPU, sectores defectuosos en un disco duro o picos inusuales de tráfico de red) antes de que la incidencia afecte al usuario final.
El mantenimiento correctivo, por su parte, es el conjunto de acciones destinadas a resolver las incidencias técnicas y fallos imprevistos que ocurren durante la actividad diaria. A pesar de los esfuerzos preventivos, el hardware puede fallar físicamente (fuentes de alimentación que se queman, módulos de memoria RAM que se corrompen o tarjetas de red dañadas) y el software puede experimentar errores de ejecución (conflictos de controladores, corrupción de bases de datos de correo o fallos del sistema operativo tras una actualización mal implementada). En estos casos, el servicio correctivo actúa de forma inmediata. Contamos con un centro de soporte técnico telefónico y remoto (Helpdesk) capaz de solucionar más del 80% de las incidencias comunes en cuestión de minutos, tomando el control seguro de la pantalla del usuario. Para aquellos problemas de naturaleza física o de conectividad local que imposibiliten la asistencia remota, desplazamos de urgencia a nuestros técnicos calificados al domicilio de la empresa del cliente, garantizando la reparación o sustitución provisional del equipamiento dañado según los Acuerdos de Nivel de Servicio pactados.
Finalmente, el mantenimiento proactivo o de consultoría tecnológica evolutiva acompaña a la empresa en su crecimiento a medio y largo plazo. La tecnología no es estática, y las herramientas que eran óptimas hace tres años pueden estar actuando hoy en día como un freno para la productividad de la plantilla. A través de este servicio, analizamos los flujos de trabajo de la organización, identificamos procesos ineficientes y diseñamos planes de modernización tecnológica. Esto incluye asesoría experta en la migración de servicios a la nube (como correo electrónico, almacenamiento colaborativo y aplicaciones de gestión), el rediseño de la topología de la red local para mejorar las velocidades de transferencia, la planificación de la obsolescencia del hardware para evitar caídas imprevistas de ordenadores obsoletos, y la formación de los empleados en buenas prácticas de uso de los recursos informáticos corporativos.
El Retorno de la Inversión (ROI) de un modelo de mantenimiento informático preventivo externalizado es contundente. El primer beneficio es la drástica reducción del tiempo de inactividad o "downtime". Si calculamos el coste por hora de mantener a una plantilla de empleados parada porque el servidor central o la conexión a internet no funcionan, descubriremos que un solo día de parálisis operativa puede costar miles de euros. Un plan de mantenimiento preventivo minimiza esta probabilidad a niveles residuales.
Adicionalmente, el mantenimiento adecuado del software y del hardware prolonga significativamente la vida útil y el rendimiento de los equipos informáticos. Esto permite diferir las grandes inversiones en renovación de equipos y mejorar la amortización de los activos tecnológicos. Asimismo, al delegar la gestión del soporte técnico en un equipo externo multidisciplinar, la empresa evita los elevados costes laborales que supone contratar a personal informático en plantilla a tiempo completo, disponiendo además de un soporte cubierto durante todo el año, sin preocuparse por vacaciones, bajas laborales o especializaciones técnicas ausentes en un único perfil interno.
En definitiva, contar con un servicio de soporte técnico y mantenimiento informático integral es la garantía de que su infraestructura tecnológica trabajará a favor de los objetivos de su negocio, protegiendo su información confidencial, impulsando la productividad de sus empleados y permitiéndole centrar toda su energía y recursos en lo que verdaderamente importa: hacer crecer su actividad comercial con la tranquilidad y confianza que ofrece un soporte profesional de primer nivel.
La ciberseguridad corporativa se ha consolidado en los últimos años como uno de los pilares críticos para la supervivencia y el correcto funcionamiento de cualquier empresa en el entorno digital. Tradicionalmente, se consideraba que la protección de la información de un negocio se limitaba a la instalación de un software antivirus básico en cada ordenador y a la activación del cortafuegos predeterminado del sistema operativo. Sin embargo, en el panorama actual de amenazas informáticas, esta aproximación es totalmente insuficiente y expone a las organizaciones a riesgos financieros y legales devastadores que pueden paralizar su actividad para siempre.
Los ciberdelincuentes modernos emplean tácticas sofisticadas y automatizadas que van desde el ransomware dirigido y los ataques de denegación de servicio (DDoS) hasta campañas complejas de ingeniería social, phishing avanzado y explotación de vulnerabilidades de día cero (zero-day exploits). Para contrarrestar eficazmente estas amenazas, la ciberseguridad debe abordarse desde una perspectiva estratégica de defensa en profundidad o ciberseguridad por capas. Este enfoque consiste en implementar múltiples controles y barreras de seguridad interconectadas a lo largo de toda la infraestructura tecnológica de la empresa. Si un atacante logra comprometer una capa de seguridad, las capas siguientes actuarán para contener la intrusión, mitigar el impacto y alertar de inmediato a los administradores de sistemas.
A continuación, detallamos las capas esenciales que componen una arquitectura de ciberseguridad corporativa verdaderamente sólida y profesional:
La primera línea de defensa de la empresa se sitúa en la frontera entre su red interna local y la red pública de Internet. Aquí es indispensable contar con un cortafuegos perimetral de nueva generación (Next-Generation Firewall o NGFW). Estos dispositivos no se limitan a bloquear o permitir puertos de tráfico de red, sino que realizan una inspección profunda de paquetes de datos (Deep Packet Inspection), analizando el contenido del tráfico web para detectar y bloquear malware oculto, intrusiones en la red y descargas sospechosas. Además, gestionan de forma segura los túneles VPN (Virtual Private Network), permitiendo a los empleados teletrabajar y acceder a los recursos del servidor local mediante canales de comunicación cifrados de extremo a extremo, evitando que terceros puedan interceptar la información confidencial de la empresa. También se implementan filtros de DNS a nivel perimetral para impedir que los puestos de trabajo establezcan conexiones con servidores de comando y control controlados por ciberdelincuentes.
Dado que los puestos de trabajo (ordenadores de escritorio, portátiles) y los teléfonos móviles corporativos son la puerta de entrada más común para el malware, es vital protegerlos con soluciones avanzadas de detección y respuesta en endpoints (EDR - Endpoint Detection and Response). A diferencia de los antivirus clásicos, que dependen de una base de datos de firmas que se actualiza periódicamente para identificar virus conocidos, las herramientas EDR utilizan inteligencia artificial y análisis de comportamiento en tiempo real. Si un programa legítimo (como un visor de PDF) comienza repentinamente a realizar acciones anómalas (como intentar modificar el registro del sistema o encriptar archivos del usuario), el EDR lo identifica como un comportamiento sospechoso de ransomware, detiene el proceso de inmediato, aísla el equipo afectado de la red local para evitar la propagación lateral del ataque y genera una alerta de alta prioridad para nuestros ingenieros de seguridad.
Un principio fundamental de la ciberseguridad es el de los privilegios mínimos: cada empleado de la empresa debe tener acceso exclusivamente a los archivos, aplicaciones y servidores que sean estrictamente necesarios para desempeñar sus funciones laborales. Conceder accesos de administrador global a todos los usuarios es una práctica peligrosa, ya que si el ordenador de un empleado resulta infectado por un malware, este heredará los privilegios del usuario y podrá infectar toda la red corporativa. Asimismo, es obligatorio implementar políticas de autenticación robustas, destacando el uso generalizado del doble factor de autenticación (MFA - Multi-Factor Authentication). El MFA añade una capa adicional de validación (como un código enviado al teléfono móvil del usuario, una llave física de seguridad FIDO o una confirmación en una app de autenticación de confianza), anulando prácticamente la efectividad del robo de contraseñas de acceso al correo, nubes de almacenamiento o servidores de la empresa.
El factor humano sigue siendo considerado el eslabón más vulnerable en la cadena de seguridad informática. Los ataques de ingeniería social, especialmente el phishing, buscan engañar a los usuarios haciéndose pasar por entidades bancarias, proveedores habituales, clientes reales o incluso directivos de la propia empresa para que revelen contraseñas de acceso, pinchen en enlaces maliciosos o realicen transferencias fraudulentas de fondos (fraude del CEO). Por ello, una estrategia de ciberseguridad completa debe incluir programas continuos de formación y concienciación para los empleados. A través de capacitaciones prácticas, simulacros de phishing controlados y evaluaciones periódicas, enseñamos al equipo a identificar correos sospechosos, verificar la veracidad de los remitentes, utilizar gestores de contraseñas seguros y seguir protocolos claros de reporte ante cualquier anomalía tecnológica.
La seguridad absoluta no existe en el mundo digital. Por ello, la última línea de defensa ante un ciberataque de gran magnitud o un fallo físico catastrófico es disponer de un sistema de copias de seguridad robusto, diseñado bajo la regla clásica del 3-2-1: mantener al menos tres copias de los datos de la empresa, almacenadas en dos tipos de soporte físico distintos, y con al menos una de ellas fuera de las oficinas principales (almacenamiento en la nube). En la actualidad, además, es fundamental que estas copias externas sean inmutables, lo que significa que una vez guardadas no pueden ser alteradas ni borradas por un malware de cifrado durante un periodo de tiempo determinado. Esto garantiza que, ante una infección generalizada por ransomware, la empresa podrá restaurar sus sistemas a un punto limpio en pocas horas, sin ceder al chantaje económico de los ciberdelincuentes.
La implementación de una estrategia de ciberseguridad estructurada no solo previene pérdidas financieras multimillonarias y paradas de la actividad de negocio, sino que asegura el estricto cumplimiento normativo establecido por el Reglamento General de Protección de Datos (RGPD) en la Unión Europea. La inversión en ciberseguridad debe entenderse como una palanca competitiva que proyecta confianza hacia clientes y proveedores, garantizando la continuidad a largo plazo de la organización en un mundo empresarial cada vez más interconectado y digitalizado.
La infraestructura de sistemas, la administración avanzada de servidores, el diseño de redes locales rápidas y la virtualización de entornos informáticos representan el motor tecnológico silencioso pero vital sobre el cual se asienta el funcionamiento diario de cualquier organización empresarial competitiva. Cuando estos cimientos funcionan de manera eficiente y segura, los empleados pueden acceder a sus aplicaciones de gestión, compartir archivos, comunicarse y almacenar información de manera ágil y fluida. Sin embargo, si la infraestructura de red es deficiente o los servidores carecen de una administración y mantenimiento profesional, la empresa se enfrentará a cuellos de botella constantes, lentitud generalizada en los accesos, caídas del servicio de red y parálisis de la facturación y la productividad.
Para comprender la importancia estratégica de estas áreas, es preciso analizar detalladamente cómo se estructuran y qué beneficios aportan a la continuidad del negocio:
La administración de servidores (ya sean servidores físicos instalados localmente en las dependencias de la empresa, servidores 100% basados en la nube como Microsoft Azure o Amazon Web Services, o arquitecturas híbridas que combinan ambas soluciones) requiere de una supervisión altamente especializada. Un servidor empresarial no es simplemente un ordenador de gran tamaño; es el sistema centralizado que gestiona las bases de datos del software de gestión (ERP/CRM), el directorio activo de accesos de los usuarios de la empresa, el almacenamiento masivo compartido de documentos de uso diario y los servicios de correo electrónico. La tarea del administrador de sistemas abarca la monitorización constante de recursos críticos (uso de memoria RAM, porcentaje de ocupación de disco, temperaturas del procesador e integridad de los arrays de discos RAID), la optimización del rendimiento de las bases de datos para evitar esperas y retrasos en las consultas de los empleados, el control estricto del almacenamiento físico del servidor y el parcheado de actualizaciones críticas de seguridad de los sistemas operativos (Windows Server, Linux).
El desarrollo de la virtualización de servidores (mediante el uso de plataformas líderes del mercado como VMware vSphere o Microsoft Hyper-V) ha marcado un antes y un después en la resiliencia y la continuidad operativa empresarial. Tradicionalmente, una empresa requería adquirir un servidor físico independiente para cada servicio que deseaba implantar (un servidor para la base de datos, otro para el correo y otro para almacenar archivos), lo que disparaba los costes de adquisición de hardware físico, aumentaba de forma exponencial el consumo de electricidad de las oficinas y dificultaba enormemente la gestión y el mantenimiento técnico diario.
La virtualización solventa esta problemática al permitir ejecutar múltiples sistemas operativos y servidores virtuales independientes (denominados máquinas virtuales o VMs) sobre un único servidor físico de altas prestaciones. Este enfoque ofrece las siguientes ventajas fundamentales:
Por otro lado, la conectividad física y lógica de la empresa se sustenta sobre la infraestructura de red local (LAN) y redes inalámbricas (WLAN). De nada sirve disponer de servidores hiperrápidos en la nube o locales si la red por la que se transmiten los datos sufre pérdidas de paquetes, microcortes de conectividad o es vulnerable a intrusiones externas. Un diseño de red profesional implica el despliegue de cableado estructurado certificado de categorías adecuadas (Categoría 6 o superior) para garantizar velocidades de transmisión Gigabit y evitar interferencias electromagnéticas. Además, requiere la instalación y configuración avanzada de electrónica de red inteligente (switches gestionables, routers profesionales y puntos de acceso Wi-Fi empresariales con roaming transparente).
En el plano lógico de la red, la configuración de redes de área local virtuales (VLANs) es un requisito básico de seguridad informática. Las VLANs permiten segmentar y aislar el tráfico de red de la empresa por departamentos o niveles de seguridad. Por ejemplo, se diseña una VLAN exclusiva para los servidores y el tráfico del departamento de administración y contabilidad, otra para los equipos informáticos generales de los empleados, otra para el tráfico sensible de telefonía IP, y una red Wi-Fi de invitados totalmente aislada para visitantes externos. Esta segmentación garantiza que si un portátil de un visitante externo se conecta a la red Wi-Fi y está infectado con malware o virus de propagación lateral, el ataque no podrá traspasar las fronteras lógicas de su VLAN de invitados, dejando totalmente a salvo y protegidos los servidores corporativos centrales y la base de datos de gestión de la empresa. También implementamos configuraciones de Calidad de Servicio (QoS) para priorizar el tráfico de voz y videoconferencia, evitando cortes y mala calidad en las comunicaciones de la empresa.
En conclusión, la correcta administración de servidores, el diseño de topologías de red estructuradas y la virtualización avanzada son las inversiones clave que aseguran un entorno de trabajo ágil, rápido, seguro y con la capacidad de recuperarse ante fallos o desastres de forma prácticamente inmediata.
En un entorno corporativo donde la digitalización empresarial es obligatoria para mantener la competitividad y donde las normativas de protección de datos personales son cada vez más estrictas y punitivas, las empresas se enfrentan de forma recurrente a dos grandes desafíos: optimizar el coste de sus inversiones en tecnologías de la información y garantizar el cumplimiento legal estricto de las leyes vigentes de privacidad y ciberseguridad. En este contexto, una auditoría informática externa e independiente se posiciona como la herramienta estratégica más potente para identificar ineficiencias de costes, reducir riesgos operativos, detectar brechas de seguridad críticas y estructurar una hoja de ruta tecnológica alineada con los objetivos de negocio y la legislación de protección de datos (RGPD y LOPDGDD).
Una auditoría informática completa abarca el examen minucioso de toda la infraestructura tecnológica de la organización. El proceso se ejecuta en varias fases diferenciadas para evaluar desde la seguridad física y lógica hasta el licenciamiento de software y los procesos de trabajo de los usuarios.
El proceso estructurado de auditoría se desarrolla de la siguiente manera:
Uno de los resultados más inmediatos y valorados de una auditoría de sistemas es el ahorro de costes recurrente. Tras un inventariado exhaustivo de software y licencias cloud, es habitual detectar licencias duplicadas u obsoletas de aplicaciones que los empleados ya no utilizan, suscripciones activas de antiguos trabajadores que ya no pertenecen a la empresa y sobredimensionamiento en la contratación de espacio de almacenamiento en la nube o ancho de banda de internet.
Asimismo, la auditoría analiza el consumo energético e informático de los servidores físicos locales. A menudo, se aconseja sustituir tres o cuatro servidores físicos antiguos e ineficientes por un único servidor físico de alto rendimiento virtualizado. Esto reduce considerablemente la factura eléctrica de las oficinas, disminuye los gastos asociados al contrato de mantenimiento técnico y libera espacio físico útil en las instalaciones.
Por otro lado, la auditoría informática evalúa la rentabilidad del hardware existente y ayuda a planificar las compras bajo modelos financieros eficientes como el renting tecnológico. El renting permite a la empresa renovar de forma periódica (cada 3 o 4 años) sus ordenadores, servidores y equipamiento de red mediante el pago de cuotas mensuales fijas que son deducibles fiscalmente al 100% como gasto operativo, evitando descapitalizar la empresa con compras masivas y garantizando que la plantilla cuente siempre con ordenadores eficientes que minimicen la pérdida de tiempo por averías físicas o lentitud de procesamiento.
El Reglamento General de Protección de Datos (RGPD) de la Unión Europea y la Ley Orgánica de Protección de Datos y Garantía de los Derechos Digitales (LOPDGDD) en España imponen obligaciones estrictas en el tratamiento de datos personales, estableciendo sanciones económicas severas ante brechas de seguridad o fugas de información que deriven de una negligencia técnica en el mantenimiento de los sistemas.
Nuestra auditoría técnica de sistemas verifica el cumplimiento de las siguientes directrices legales y de seguridad:
Cabe destacar que el INCIBE (Instituto Nacional de Ciberseguridad) y la AEPD (Agencia Española de Protección de Datos) actualizan continuamente sus guías de cumplimiento y metodologías de control. Una auditoría periódica permite alinear las defensas con estas directrices estatales de manera permanente y robusta. En resumen, la auditoría informática externa no es una mera inspección de control, sino un pilar estratégico indispensable para racionalizar el gasto en tecnologías de la información, mejorar el rendimiento de los equipos, blindar la seguridad de la información corporativa y cumplir con total tranquilidad con la exigente legislación en materia de privacidad de datos personales.
A la hora de diseñar el modelo de soporte técnico informático para una empresa, una de las decisiones estratégicas más importantes consiste en definir cómo se prestará la asistencia técnica ante las incidencias diarias de los usuarios y qué niveles de servicio se garantizarán contractualmente para proteger la continuidad operativa de la organización. Un servicio informático profesional moderno no se limita a un único canal de asistencia, sino que combina de manera híbrida y estructurada el soporte técnico remoto e inmediato con la asistencia presencial en las dependencias físicas de la empresa del cliente. Esta combinación se define y gestiona mediante los Acuerdos de Nivel de Servicio (SLA - Service Level Agreements), que establecen los tiempos máximos de respuesta y resolución técnica comprometidos.
Para comprender a fondo la complementariedad y la importancia de este modelo híbrido de soporte informático, analizamos las características y el alcance de cada modalidad de asistencia:
El soporte informático remoto representa la primera línea de defensa técnica ante la gran mayoría de las incidencias operativas que experimentan los empleados de una empresa en su día a día. Mediante el uso de herramientas avanzadas y seguras de control remoto, y siempre contando con la autorización y consentimiento previo y explícito por parte del usuario, nuestros ingenieros informáticos pueden tomar el control visual de la pantalla del ordenador o servidor afectado de forma inmediata.
Las principales ventajas del soporte informático remoto son:
A pesar de la alta eficiencia de la asistencia remota, existen escenarios técnicos críticos donde la presencia física de un ingeniero informático de campo en las instalaciones del cliente es totalmente indispensable. El soporte presencial abarca todas aquellas tareas que requieren manipulación física directa del hardware o de la infraestructura de cableado de red de la empresa.
Los principales casos que exigen un soporte informático presencial en la empresa son:
Un Acuerdo de Nivel de Servicio (SLA) es el compromiso por escrito que asume el proveedor de servicios informáticos con el cliente, en el cual se definen con precisión los tiempos máximos que transcurrirán desde que se notifica una incidencia técnica hasta que el soporte responde al aviso (Tiempo de Respuesta) y el plazo máximo en el que se solucionará la incidencia o se ofrecerá una alternativa viable para garantizar la actividad de negocio (Tiempo de Resolución).
Establecer contratos de soporte informático sin unos SLAs formalizados deja a la empresa expuesta a la incertidumbre y a retrasos inaceptables, ya que el proveedor informático atenderá los avisos basándose en su propia disponibilidad y conveniencia de agenda del momento, pudiendo dejar a una pyme con su servidor central caído o su departamento de facturación inactivo durante días laborables enteros con las correspondientes consecuencias económicas.
En nuestra metodología de soporte informático profesional, clasificamos y priorizamos las incidencias de los clientes bajo tres niveles estrictos según su gravedad e impacto operativo:
La integración coordinada y sin fricciones de soporte remoto inmediato, técnicos presenciales rápidos para incidencias físicas complejas y SLAs garantizados contractualmente por escrito es lo que proporciona a las empresas modernas un blindaje tecnológico robusto, asegurando una continuidad operativa impecable y la tranquilidad mental necesaria para centrarse plenamente en su desarrollo estratégico y comercial.